in

Yazılım geliştirme blogu

SAP, kurumsal uygulama geliştirme, entegrasyon ve dijitalleşme üzerine Puncharsoft ekibinin saha notları.

REST API sürüm yaşam döngüsü: v1 sunset, v2 aktif; deprecation ve sunset tarihleriyle zaman çizelgesi

REST API Versiyonlama ve Geriye Dönük Uyumluluk Rehberi

'Bir alan ekledik, mobil uygulama çöktü.' API bir sözleşmedir ve tüketicilerini kontrol edemezsiniz. Hangi değişikliklerin kırıcı olduğunu, toleranslı okuyucu ilkesini, URI, başlık ve tarih bazlı versiyonlama stratejilerini, Spring Boot ile uygulamayı, Deprecation ve Sunset başlıklarıyla emekliye ayırma sürecini, sözleşme testlerini ve CI'da kırıcı değişiklik tespitini anlatıyoruz.
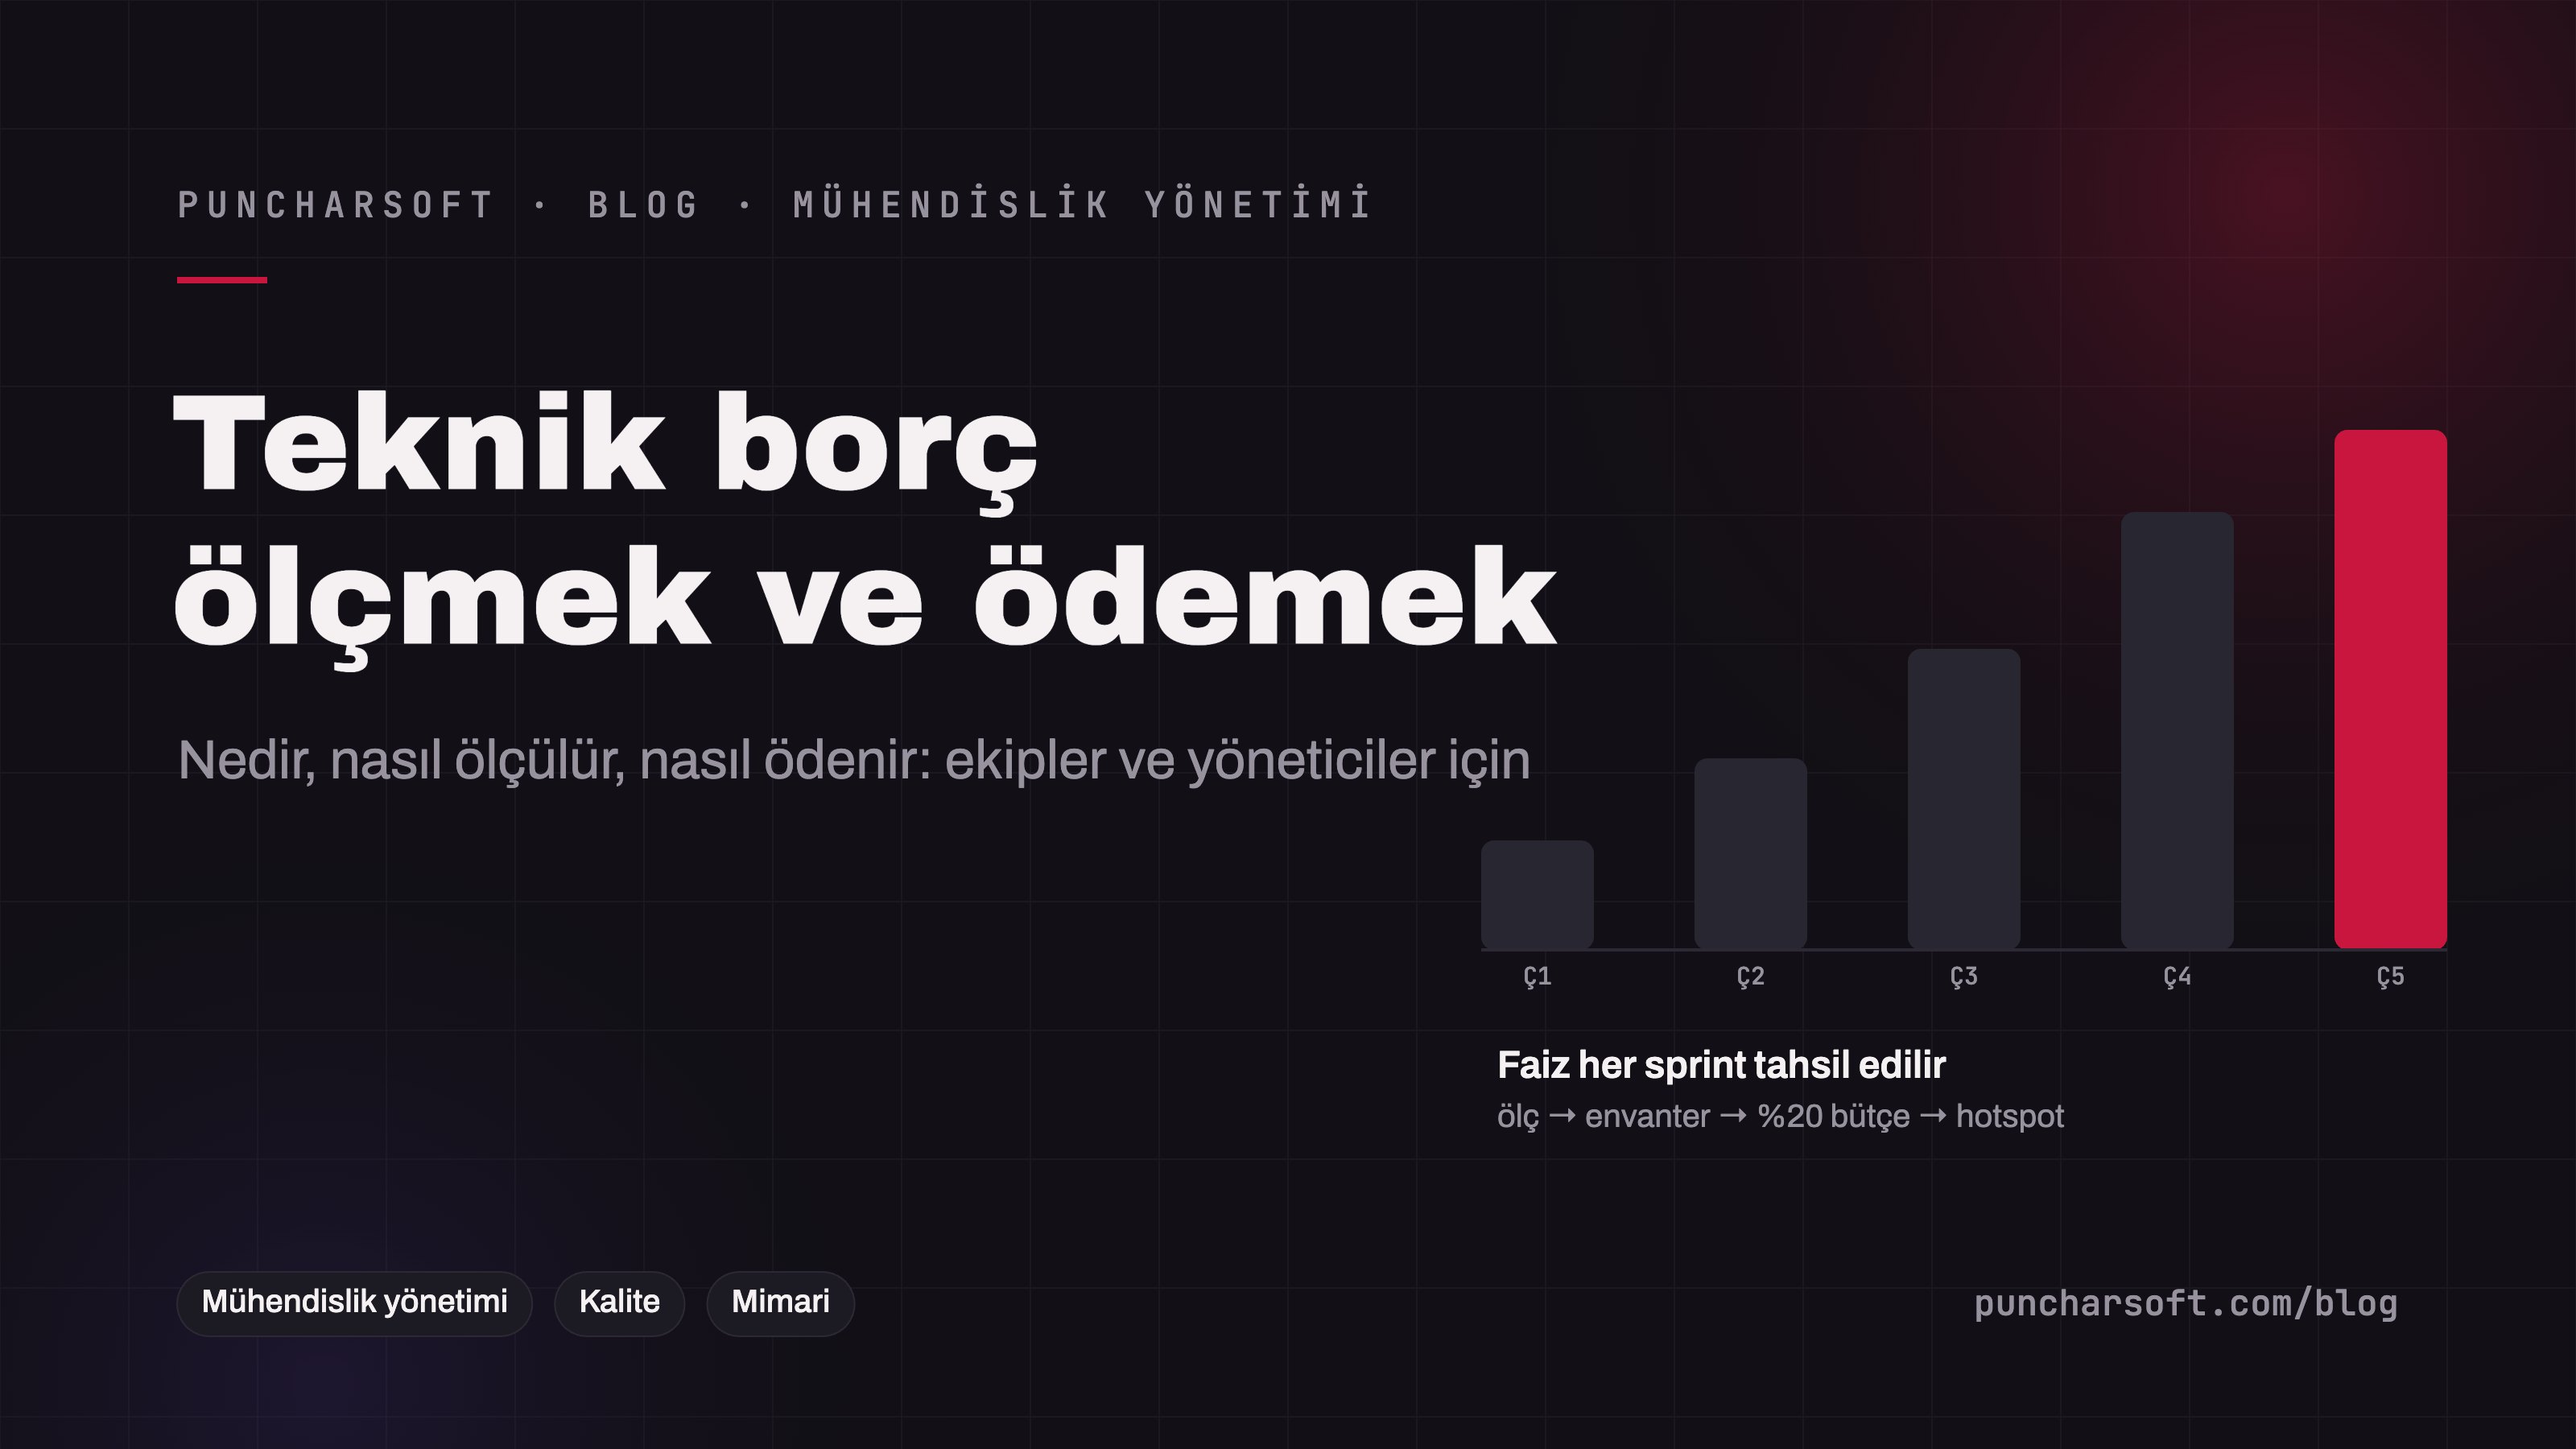
Teknik borç faizinin zamanla teslim süresini nasıl uzattığını gösteren grafik ve borç envanteri tablosu

Teknik Borç Nedir, Nasıl Ölçülür ve Nasıl Ödenir?

'Sonra düzeltiriz' cümlesinin faturası, altı ay sonra iki kat uzayan teslim süreleri ve plansız işe giden sprintlerdir. Teknik borcun ne olduğunu ve ne olmadığını, türlerini, tek bir sayı yerine sinyallerle nasıl ölçüleceğini (teslim süresi, plansız iş oranı, hotspot analizi, bağımlılık yaşı), borç envanterini, faiz/anapara ile önceliklendirmeyi, ödeme stratejilerini ve yönetime nasıl anlatılacağını anlatıyoruz.

JVM, CDS/AOT önbelleği ve GraalVM native image için başlangıç süresi ve bellek karşılaştırma grafiği

GraalVM Native Image ile Spring Boot: Ne Zaman Değer?

'Uygulama 60 milisaniyede açılıyor' cümlesi etkileyici; peki bedeli ne? GraalVM native image'ı JVM ve Java 25'in AOT önbelleğiyle başlangıç, bellek, tepe verim ve uyumluluk açısından karşılaştırıyor; hangi senaryolarda gerçekten değdiğini, Spring Boot ile adım adım derlemeyi, RuntimeHints ve tracing agent'ı, derleme zamanında sabitlenen profiller gibi tuzakları ve karar rehberini anlatıyoruz.

OWASP Top 10 maddelerini Spring Boot güvenlik önlemleriyle eşleyen kontrol listesi

OWASP Top 10 ve Spring Boot: Uygulamalı Güvenlik Listesi

OWASP Top 10, kurumsal uygulamalarda en sık sömürülen zayıflıkların listesidir; 2025 sürümü tedarik zinciri ve hata yönetimini de ekledi. Her madde için Spring Boot'ta somut önlemi — nesne düzeyinde yetki kontrolü, güvenli yapılandırma ve başlıklar, bağımlılık taraması, parametreli sorgular, parola ve gizli bilgi yönetimi, güvenli loglama, kapalı başarısızlık — kod örnekleri ve CI kontrol listesiyle anlatıyoruz.

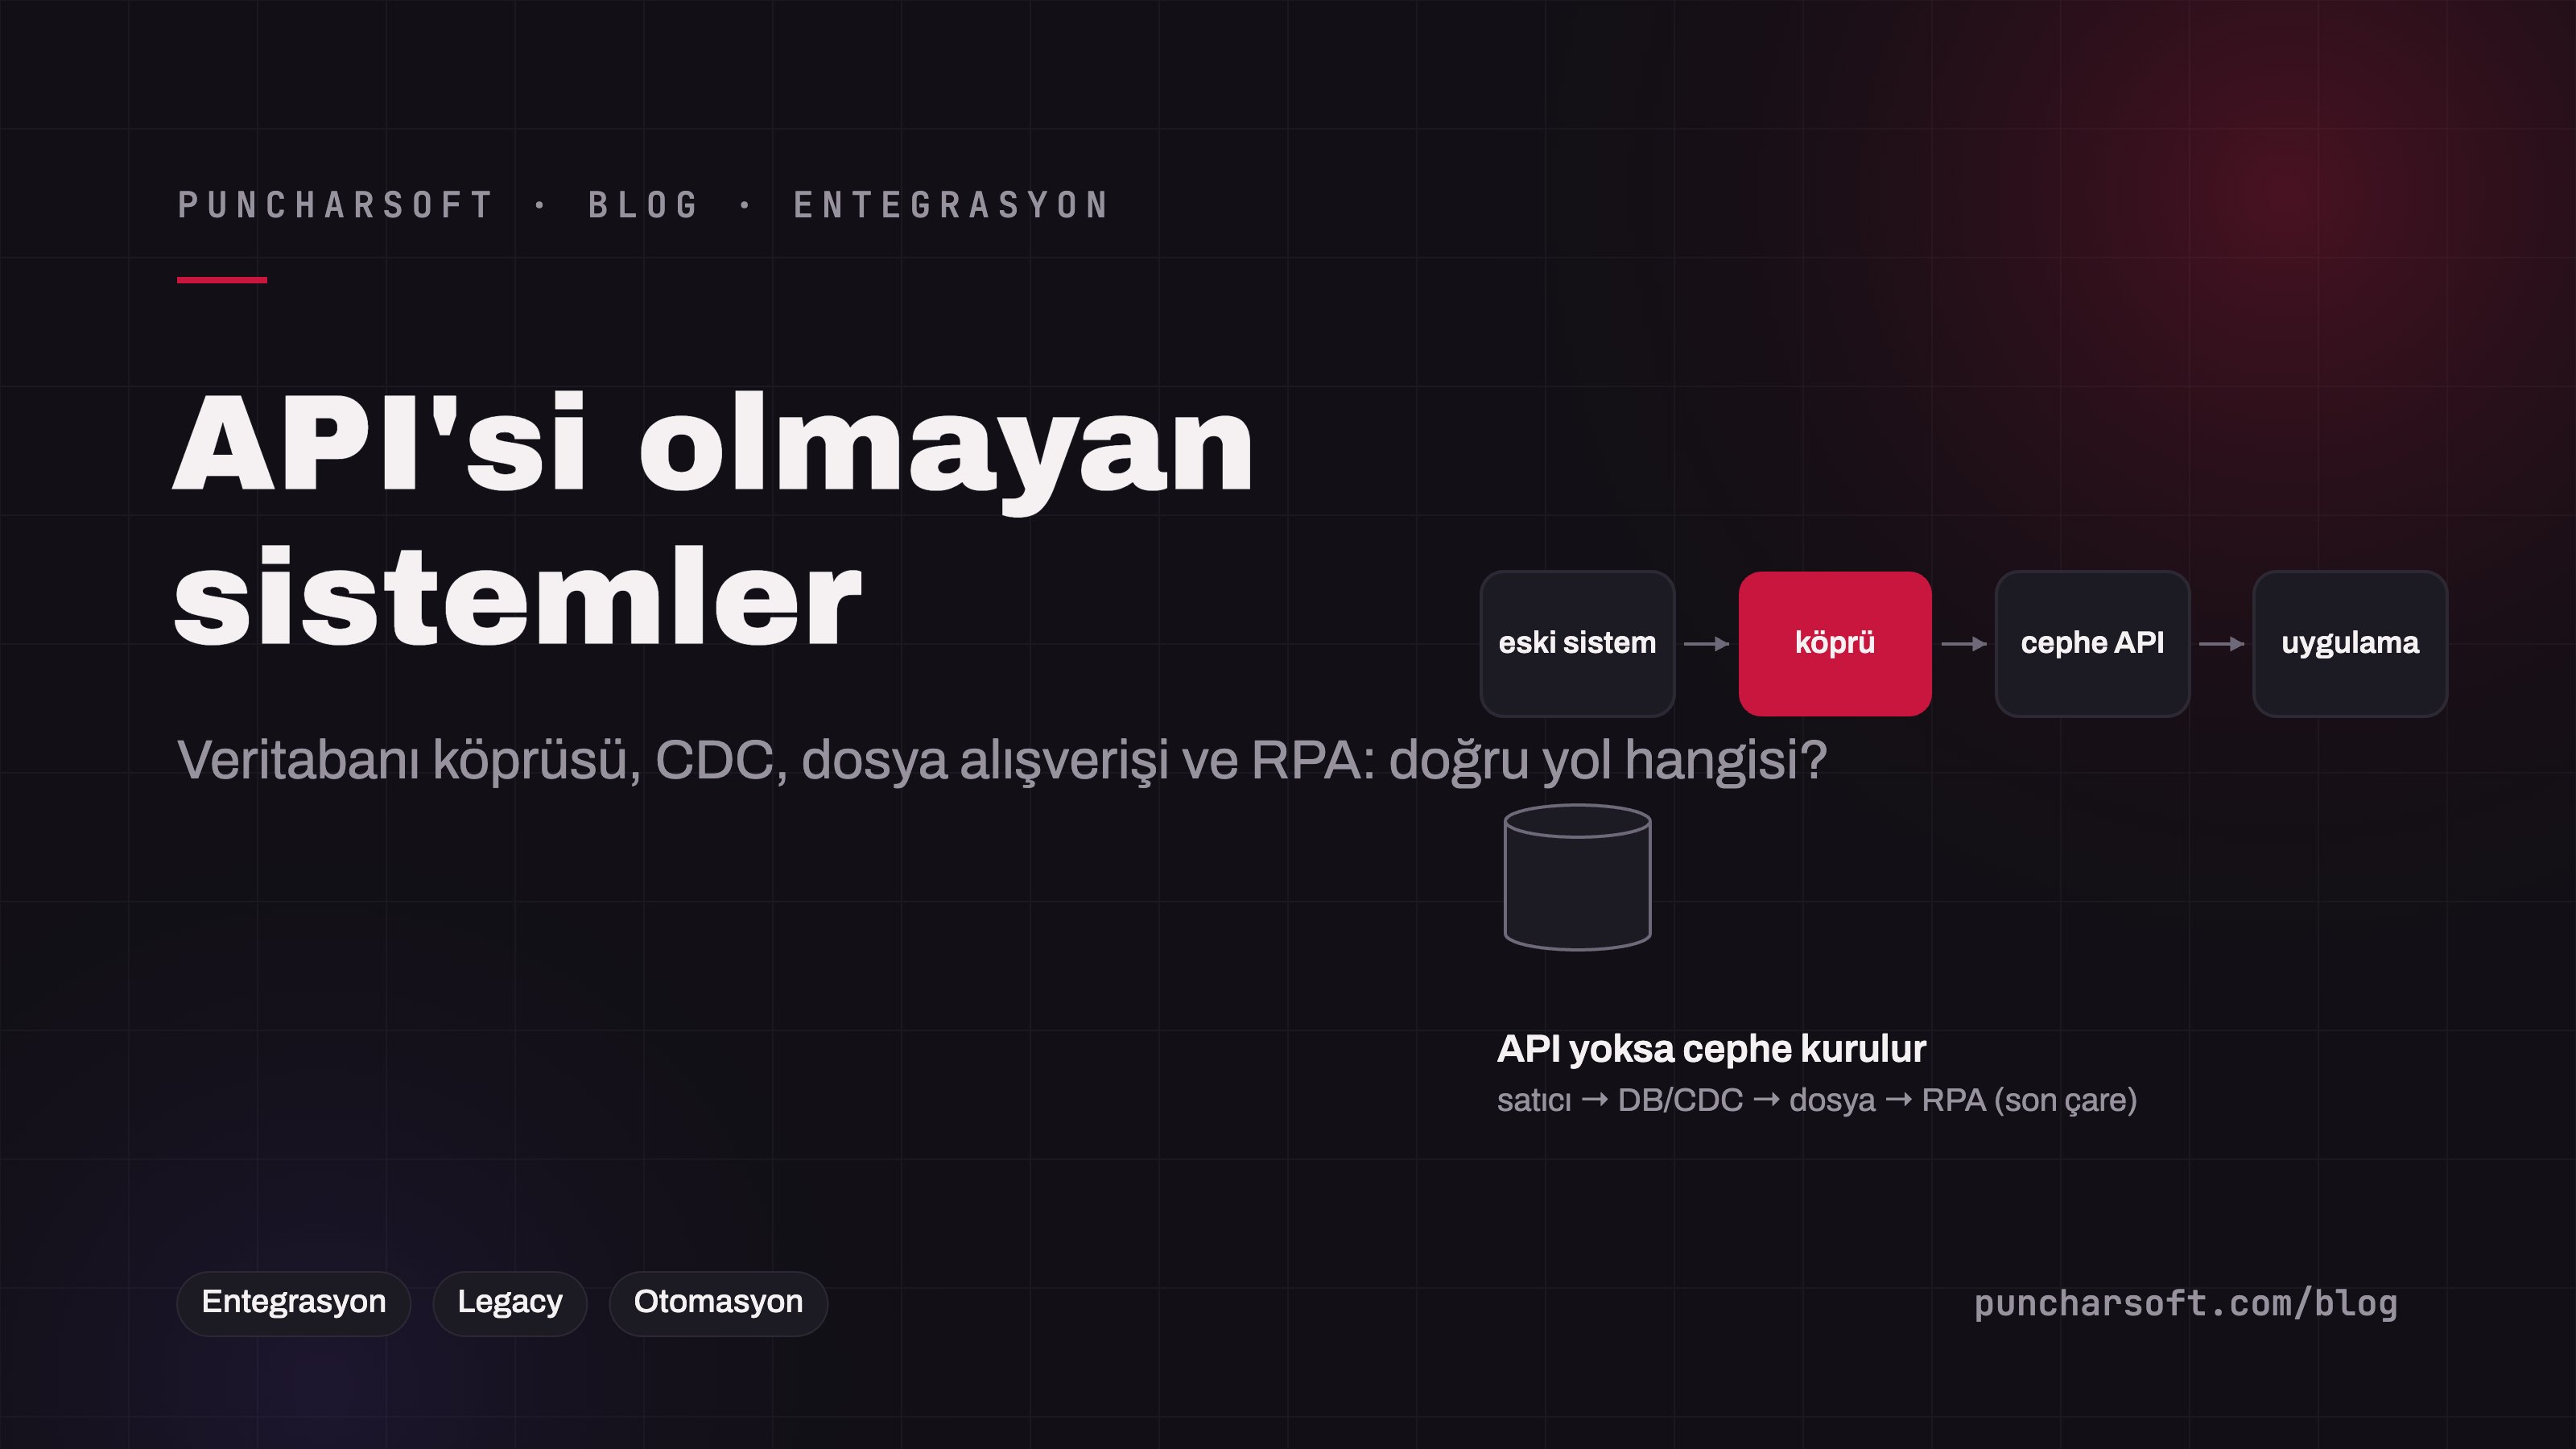
API'si olmayan eski sistemi veritabanı, dosya ve RPA köprüleriyle modern API'ye bağlayan cephe servisi şeması

Legacy Sistem Entegrasyonu: API Yoksa Veritabanı, Dosya, RPA

'Sistemin API'si yok' cümlesi entegrasyonun sonu değil, başlangıcıdır. AS/400'deki muhasebe, Delphi ile yazılmış üretim takibi ya da API vermeyen tedarikçi yazılımı için veritabanı köprüsü, CDC, dosya alışverişi ve RPA seçeneklerini güvenilirlik, gecikme ve risk açısından karşılaştırıyor; her birinin doğru yapılışını, cephe servisi desenini ve sahadaki tuzakları anlatıyoruz.

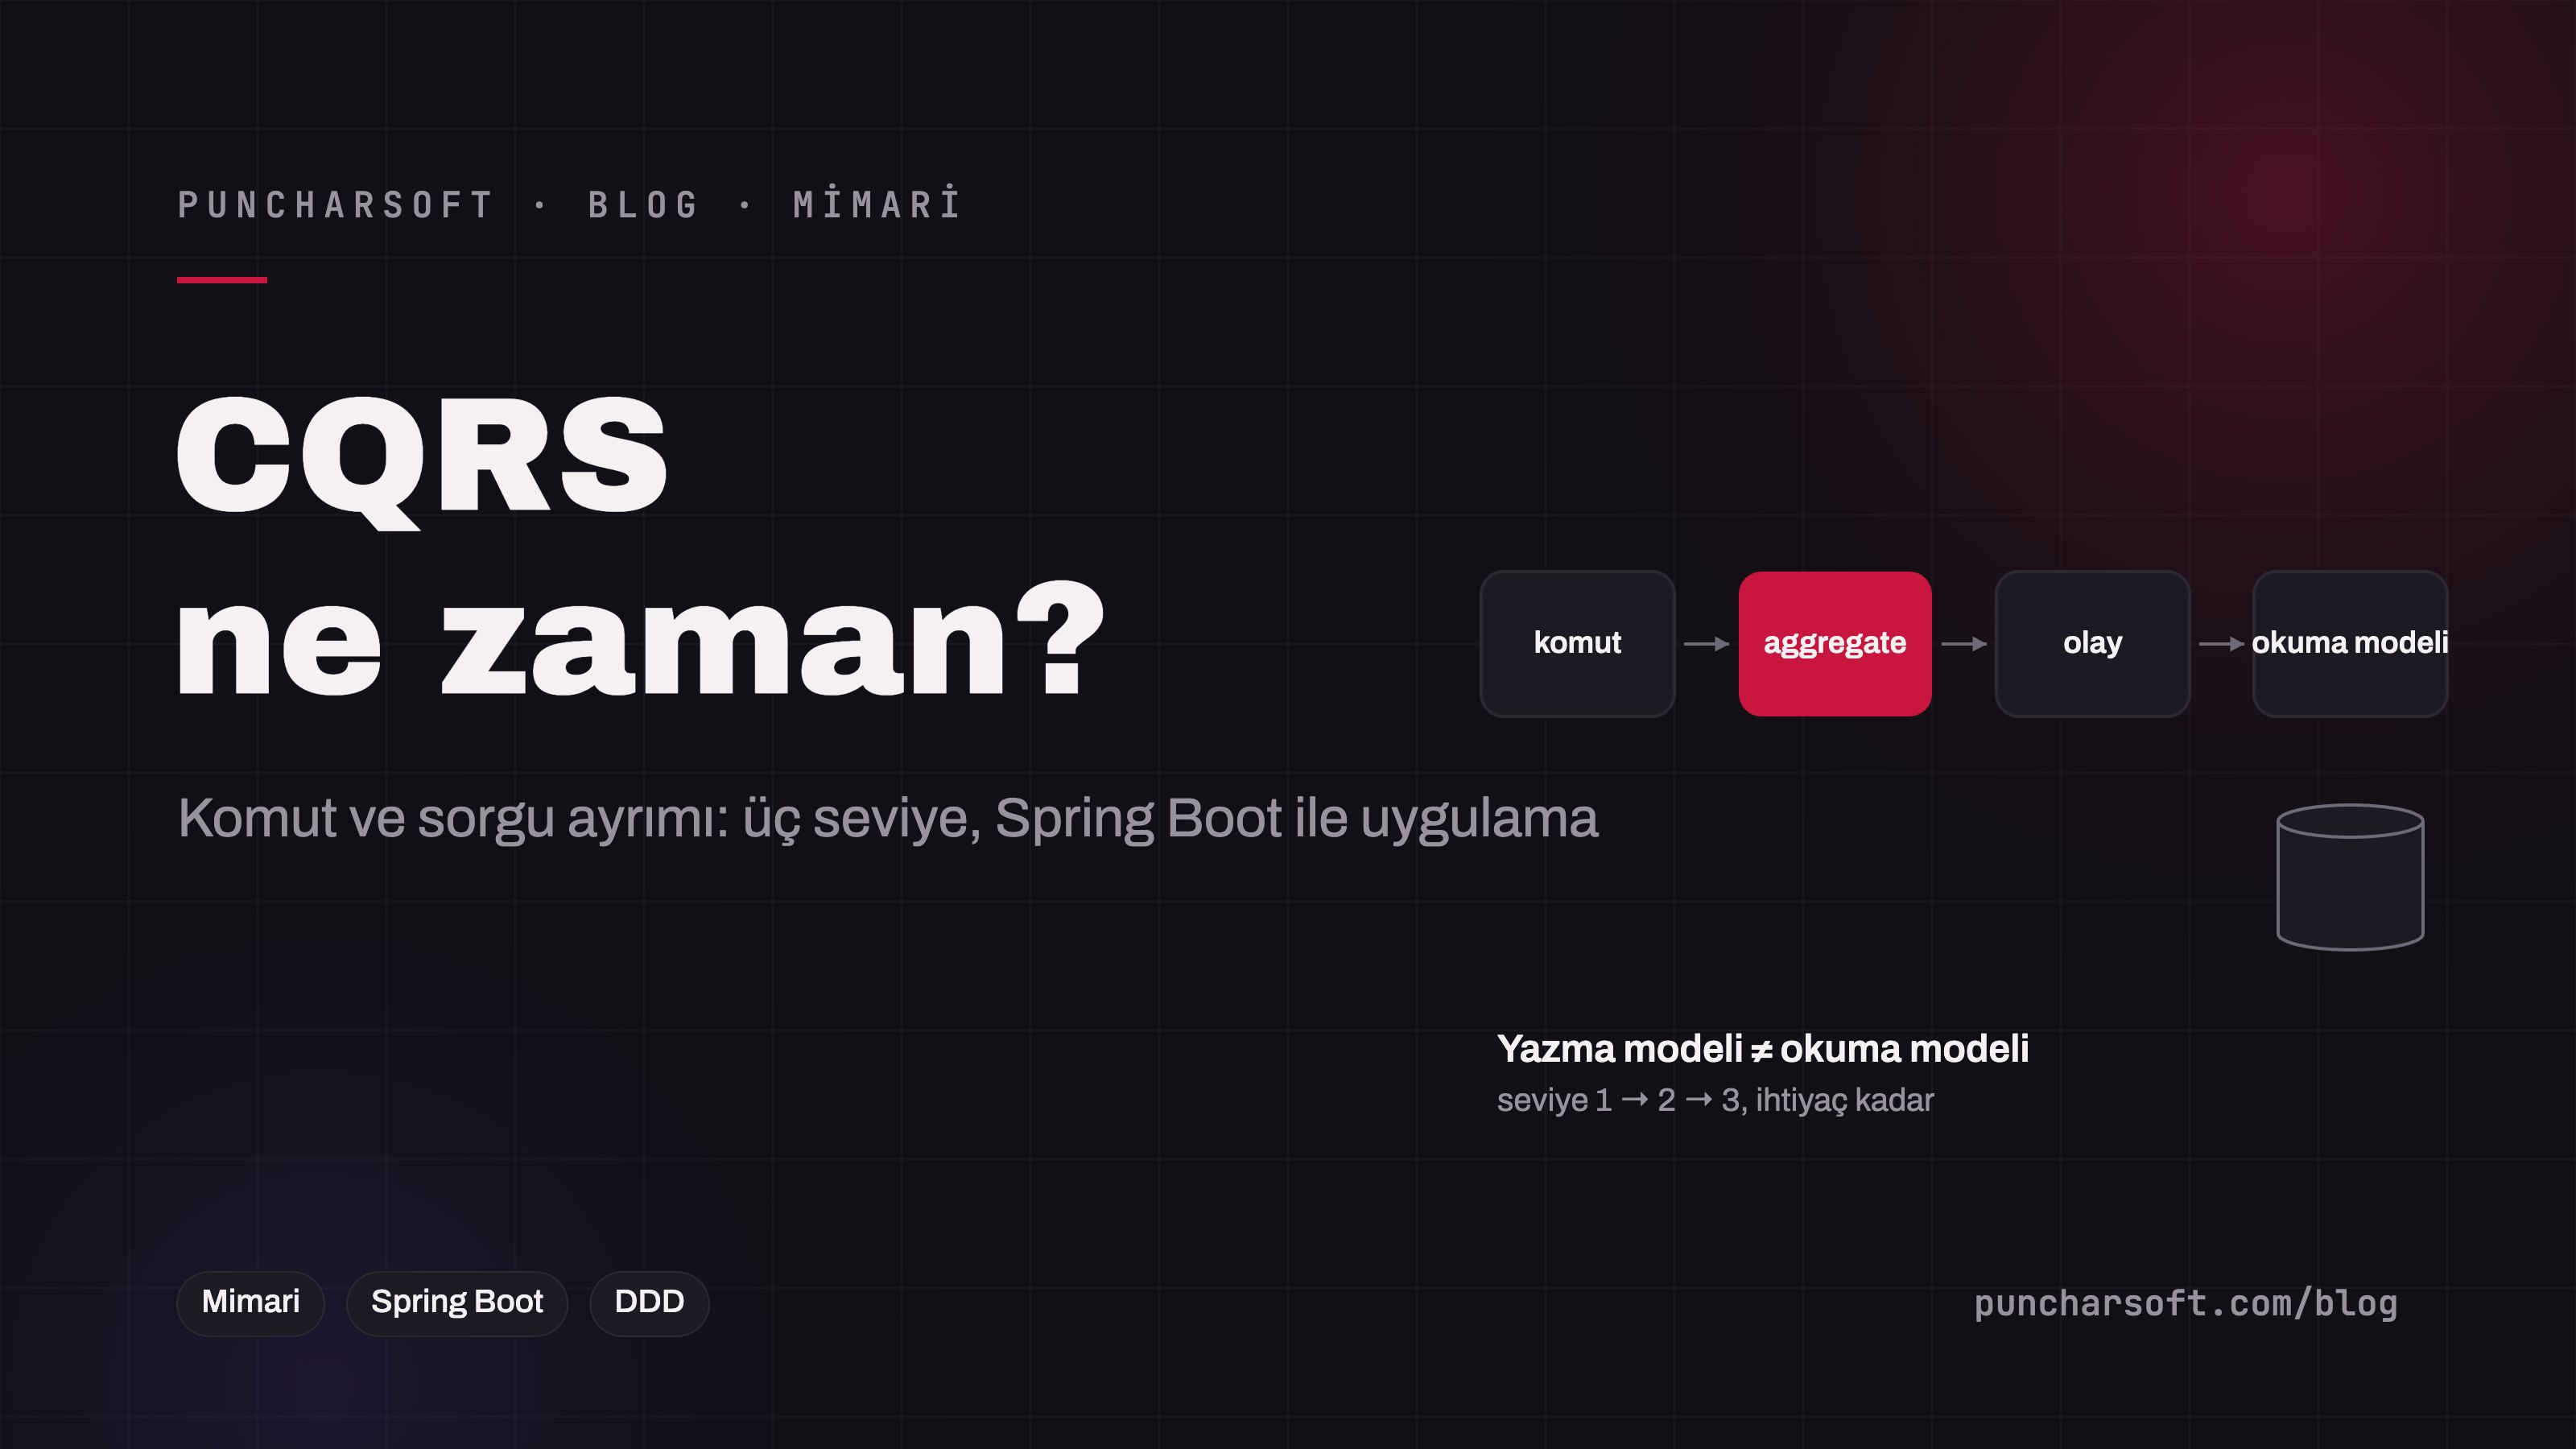
Komut tarafı, olaylar ve okuma modeli projeksiyonunu gösteren CQRS mimari şeması

CQRS Nedir, Ne Zaman Gerekir? Spring Boot ile Uygulama

CQRS çoğu zaman 'iki veritabanı ve event sourcing' sanılır; aslında komut ve sorgu modellerinin ayrılmasıdır ve üç seviyede uygulanabilir. Hangi belirtilerin CQRS gerektirdiğini, Spring Boot ile aynı veritabanı üzerinde ayrık modelleri, outbox ile beslenen okuma modeli projeksiyonunu, nihai tutarlılığın kullanıcıya nasıl yansıtılacağını ve sahadaki tuzakları anlatıyoruz.

React istemci, Keycloak kimlik sağlayıcı ve Spring Boot API arasındaki OAuth2 Authorization Code akışı

Spring Security Keycloak Entegrasyonu: OAuth2 ve OIDC Rehberi

Her kurumsal uygulamada girişi yeniden yazmak yerine merkezi kimlik sağlayıcı: Keycloak. OAuth2/OIDC akışlarının hangisinin nerede kullanılacağını, realm ve client kurulumunu, Spring Boot resource server'da JWT doğrulama ve rol eşlemeyi, servisler arası client credentials'ı, tarayıcı uygulamaları için BFF desenini ve üretim kontrol listesini kod örnekleriyle anlatıyoruz.

Geliştirici, AI kod asistanı, kod incelemesi ve CI kontrolleri arasındaki güvenli kullanım akışı

AI Kod Asistanı: Kurumsal Ekipte Verimlilik ve Güvenlik

AI kod asistanları ekibi %20 hızlandırır mı, yoksa %20 daha fazla teknik borç mu üretir? Cevap araca değil kurallara bağlı. Hangi işlerde gerçekten kazandırdığını, verimliliğin nasıl ölçüleceğini, veri, gizli bilgi ve lisans risklerini, kod inceleme ve depo kural dosyası pratiğini, agentic araçların güvenli kullanımını ve kurumsal devreye alma planını anlatıyoruz.

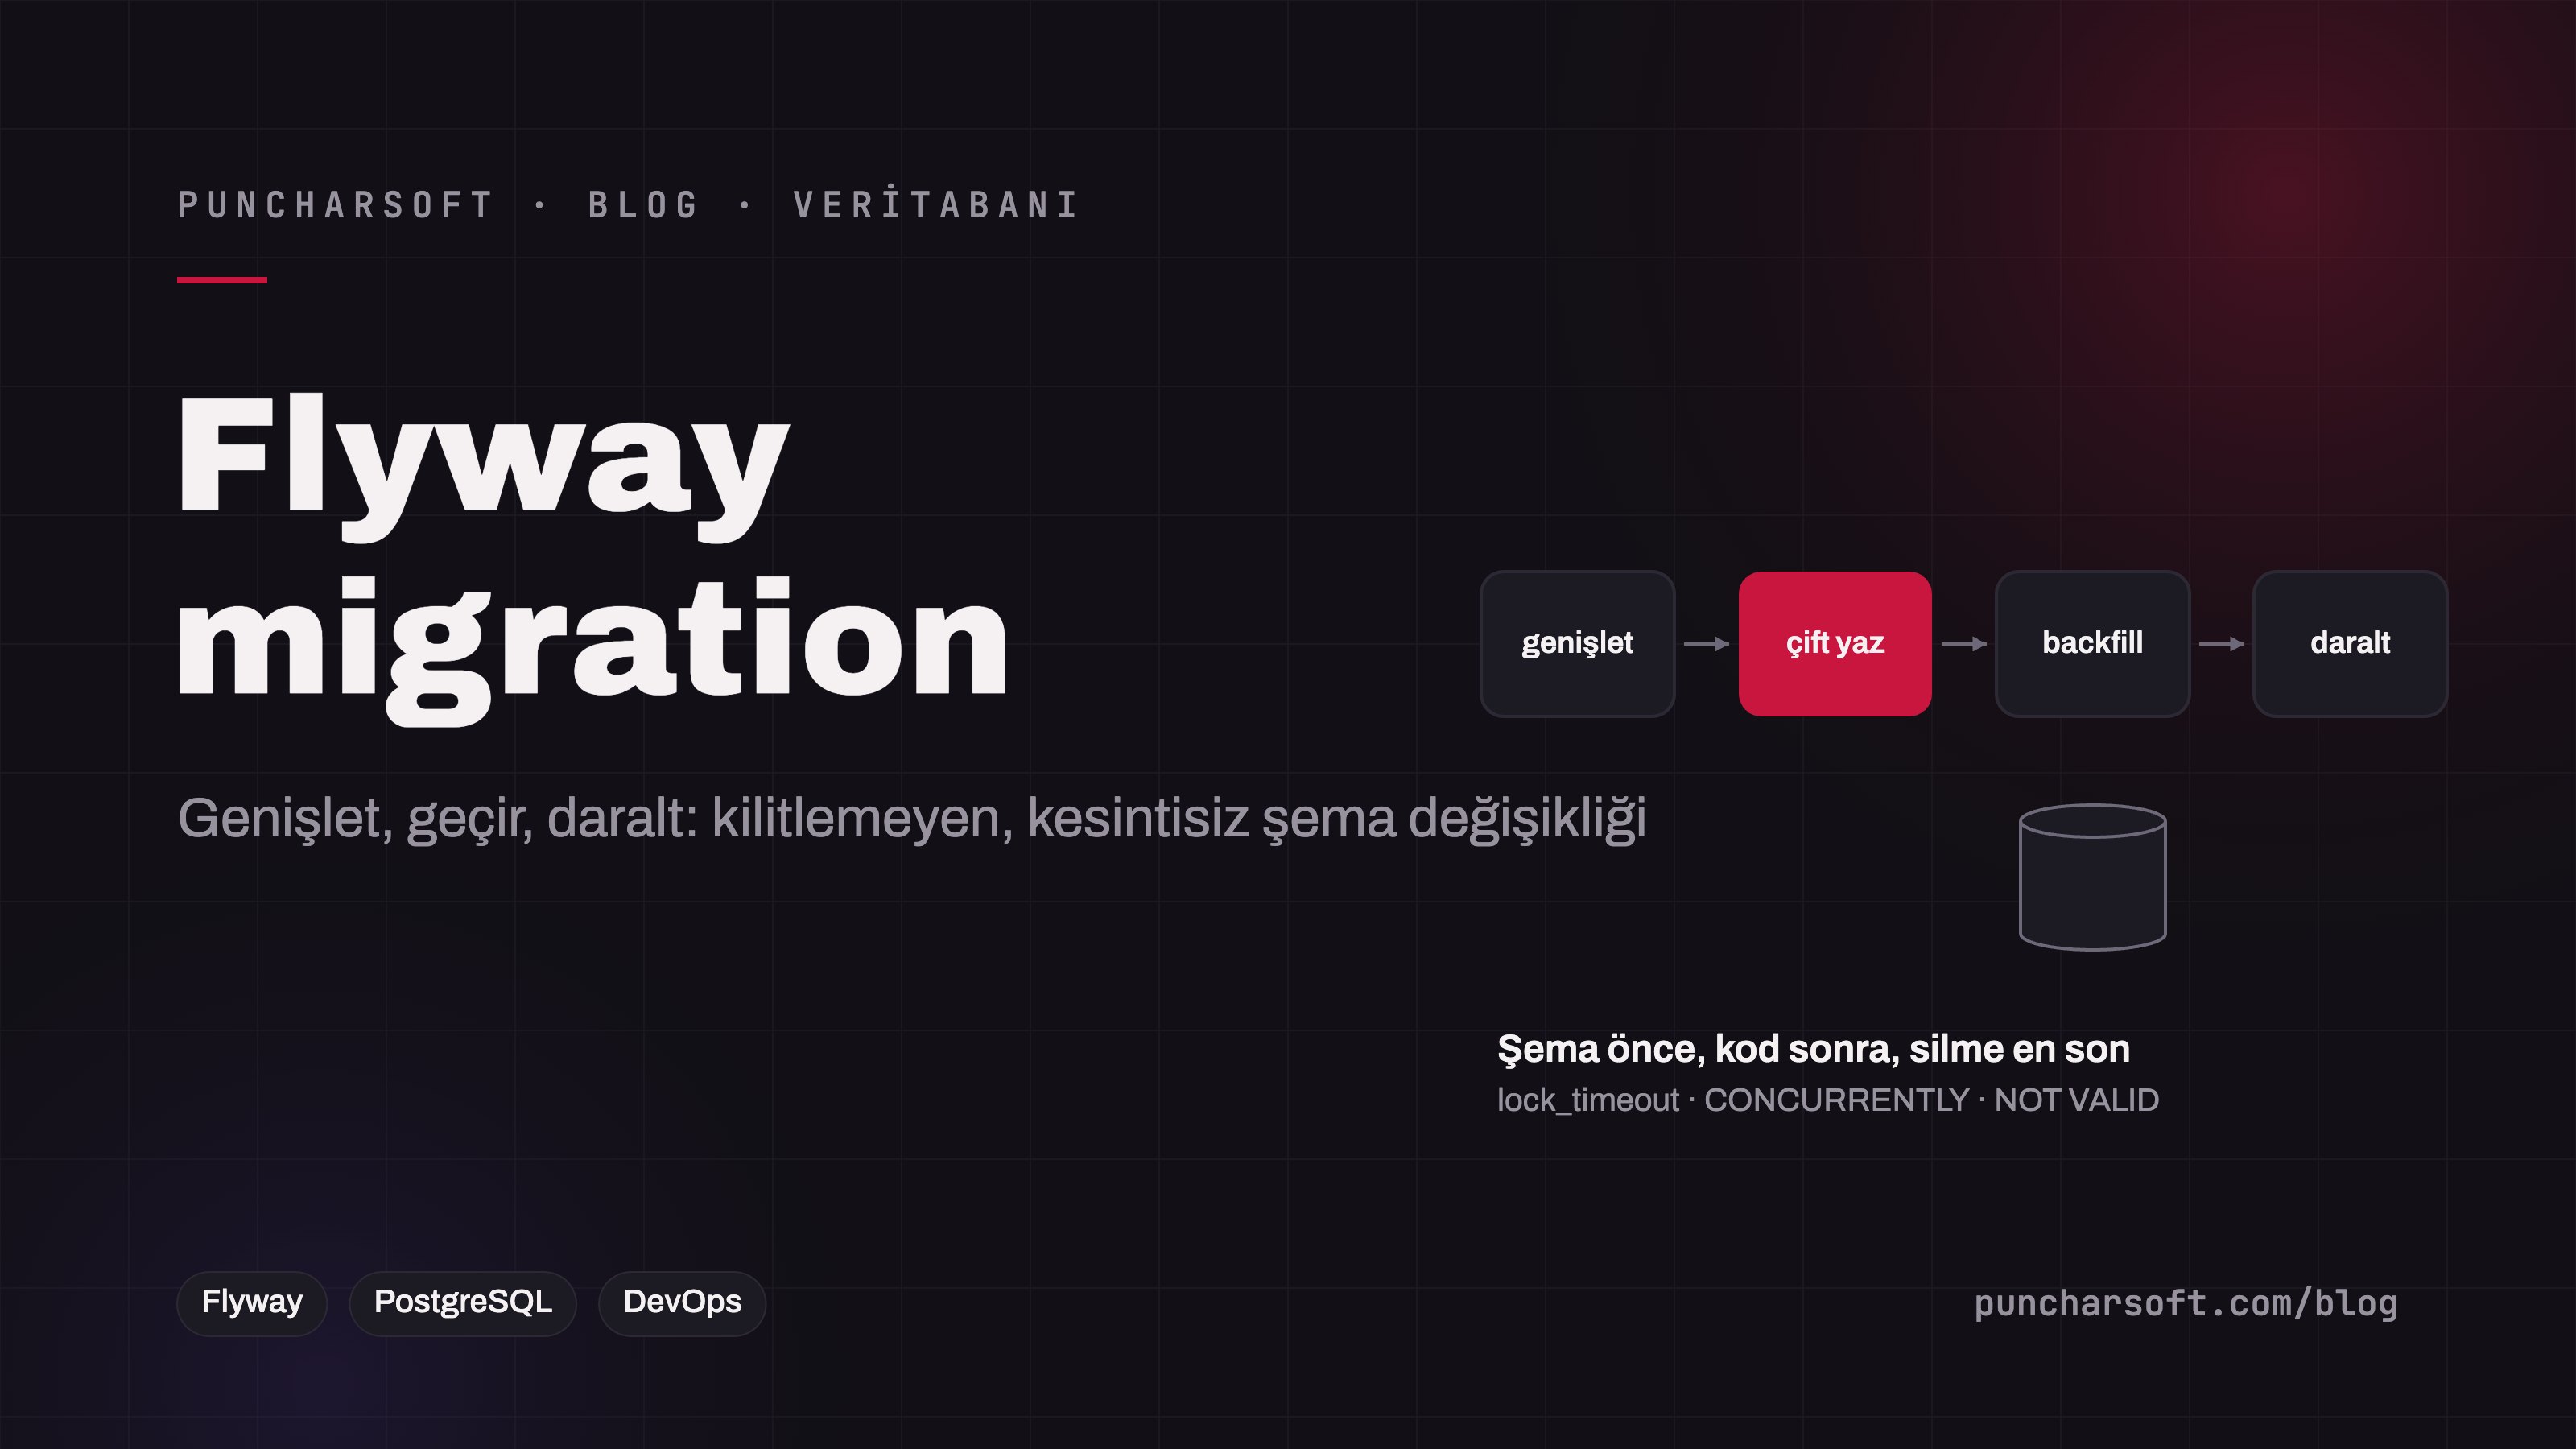
Genişlet, geçir ve daralt adımlarıyla sıfır kesintili veritabanı şema değişikliği zaman çizelgesi

Flyway Migration Rehberi: Sıfır Kesintili Şema Değişikliği

Dağıtımın en riskli parçası kod değil, şemadır: 'ALTER TABLE tabloyu sekiz dakika kilitledi' cümlesini duymamak için şema değişikliği hem eski hem yeni uygulama sürümüyle çalışmalıdır. Flyway ile sürümlü migration'ları, genişlet-geçir-daralt desenini, PostgreSQL'de kilit almayan DDL alternatiflerini, toplu backfill'i ve çok replikalı dağıtımda güvenli çalıştırmayı anlatıyoruz.